Libri penetration testing per la formazione tecnica
Visualizzazione di 10 risultati
-
 Worthfind
Hak5 Notebook Morale Organizer
44,58 £ Aggiungi al carrello -
 Hak5
LAN Turtle Hub Guidebook
18,57 £ Aggiungi al carrello -
 Hak5
Packet Squirrel Pocket Guide
17,00 £ Aggiungi al carrello -
 Hak5
Packet Squirrel Textbook
42,00 £ Aggiungi al carrello -
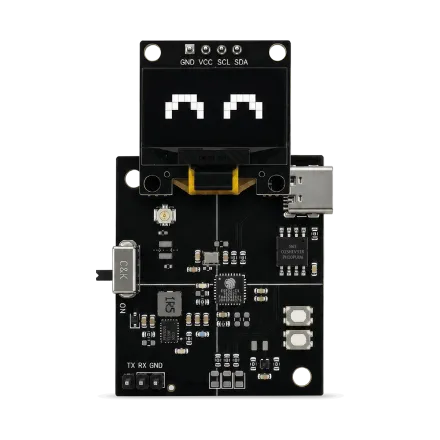 Mindstorm Security
Project Reboot: Hardware Audit Training Target
Fascia di prezzo: da 88,00 £ a 107,00 £ Scegli Questo prodotto ha più varianti. Le opzioni possono essere scelte nella pagina del prodotto -
 Hak5
Rubber Ducky Pocket Guide
17,00 £ Aggiungi al carrello -
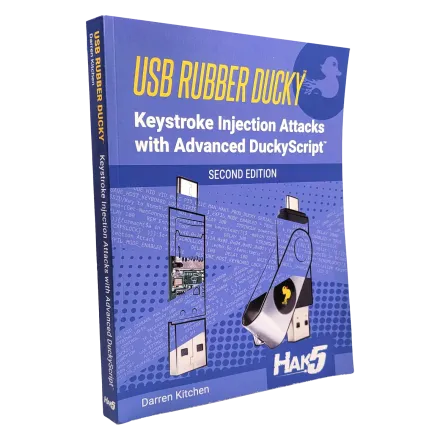 Hak5
Rubber Ducky Textbook
52,00 £ Aggiungi al carrello -
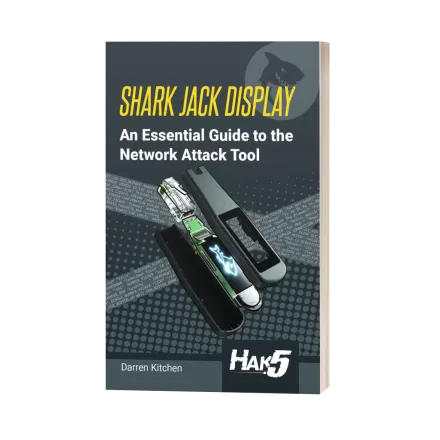 Hak5
Shark Jack Display Guidebook
18,57 £ Aggiungi al carrello -
 Hak5
USB Rubber Ducky Pocket Guide
7,43 £ Aggiungi al carrello -
 Hak5
USB Rubber Ducky Textbook
29,72 £ Aggiungi al carrello
Formazione per attività autorizzate
Questi libri e strumenti didattici supportano esercitazioni controllate, formazione interna e preparazione di audit. Sono pensati per comprendere il funzionamento di specifici dispositivi, documentare osservazioni tecniche e sviluppare procedure ripetibili con un’autorizzazione esplicita.
Project Reboot: Hardware Audit Training Target è una scheda di addestramento progressiva per l’hardware reverse engineering. Le attività pubblicate includono interazioni con UART, I2C, SPI e Bluetooth, oltre all’analisi di sensori e dati firmware. È la scelta più mirata per chi vuole un laboratorio pratico dedicato all’hardware.
Come scegliere il manuale
- Rubber Ducky Textbook e USB Rubber Ducky Textbook: testi dedicati alla formazione sull’ecosistema USB Rubber Ducky.
- Rubber Ducky Pocket Guide e USB Rubber Ducky Pocket Guide: formati compatti per consultazione rapida durante studio, laboratorio o preparazione di esercitazioni autorizzate.
- Packet Squirrel Textbook e Packet Squirrel Pocket Guide: materiali focalizzati sul Packet Squirrel, con una scelta fra approfondimento esteso e riferimento tascabile.
- Shark Jack Display Guidebook: guida associata al dispositivo Shark Jack.
- LAN Turtle Hub Guidebook: guida associata al LAN Turtle.
- Hak5 Notebook Morale Organizer: quaderno organizzativo per appunti, pianificazione e documentazione di laboratorio.
Acquisto dall’Italia
I prezzi sono mostrati in euro e l’IVA viene calcolata al checkout. Prima di acquistare, verifichi che il materiale sia adatto al Suo ambiente di lavoro e che ogni esercitazione disponga di un’autorizzazione documentata.
Per attività radio o wireless, controlli le regole italiane ed europee sulle frequenze, sulla potenza e sulle trasmissioni. Per strumenti di accesso fisico o kit lock picking principianti, verifichi la normativa applicabile al possesso, al trasporto e all’uso. Consideri inoltre eventuali requisiti doganali, controlli all’esportazione e restrizioni del Paese di destinazione.
Frequently asked questions
Questi libri sono adatti a un corso di penetration test?
Sì, possono affiancare un corso di penetration test o un programma interno di formazione. Le guide trattano dispositivi specifici, mentre Project Reboot offre un target pratico per esercitazioni di hardware reverse engineering in laboratorio autorizzato.
Qual è la differenza fra textbook, pocket guide e guidebook?
I textbook sono pensati per uno studio più approfondito. Le pocket guide privilegiano la consultazione compatta. I guidebook sono associati a specifici prodotti Hak5, come Packet Squirrel, Shark Jack e LAN Turtle.
Sono disponibili libri sulla sicurezza informatica e sull’hardware hacking?
La categoria comprende materiali su dispositivi e scenari di formazione Hak5, oltre a Project Reboot per l’hardware hacking. Verifichi la descrizione della singola scheda per identificare l’ambito trattato da ciascun prodotto.
Posso usare questi materiali per attività professionali?
Sì, per studio, ricerca e attività professionali autorizzate. Prima di usare qualsiasi dispositivo o procedura, definisca per iscritto ambito, sistemi interessati, autorizzazioni e limiti dell’incarico.