Mindstorm Security para pruebas de hardware
Mindstorm Security desarrolla herramientas de ciberseguridad orientadas a las pruebas de hardware y la evaluación de dispositivos. En RedKit Labs encontrará MACOBOX, Project Reboot y SkimmerGuard para apoyar auditorías autorizadas, investigación técnica y formación profesional.
Mostrando los 3 resultados
-
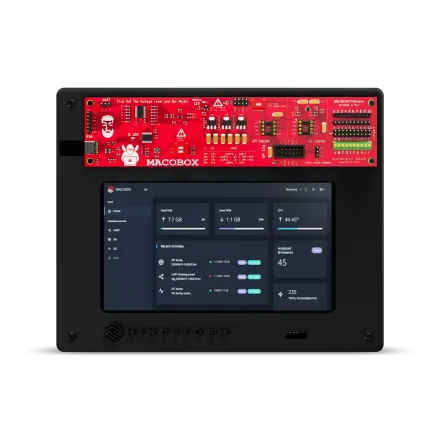 Mindstorm Security
MACOBOX – Hardware Pentest Platform
8.253,00 £ Añadir al carrito -
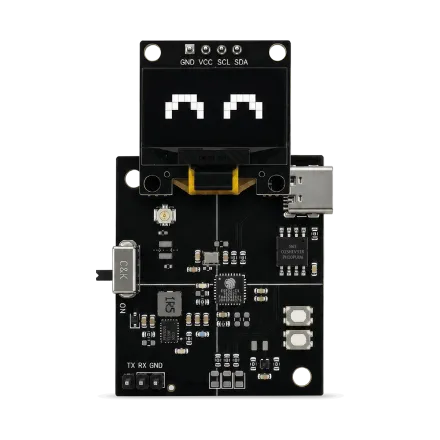 Mindstorm Security
Project Reboot: Hardware Audit Training Target
Rango de precios: desde 88,00 £ hasta 107,00 £ Seleccionar opciones Este producto tiene múltiples variantes. Las opciones se pueden elegir en la página de producto -
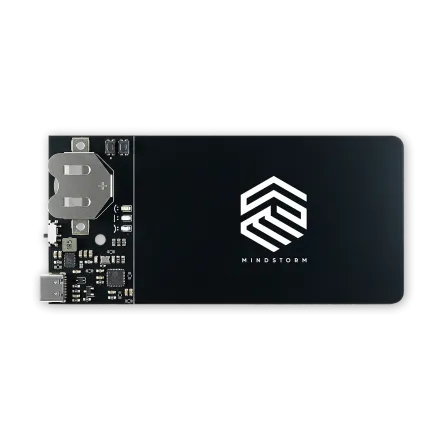 Mindstorm Security
SkimmerGuard
42,00 £ Añadir al carrito
Herramientas de Mindstorm Security
Mindstorm Security crea productos para hacer más accesibles y prácticos los pentests de hardware. Sus herramientas están dirigidas a profesionales de la seguridad que evalúan dispositivos comerciales, industriales, IoT y terminales de pago dentro de un alcance autorizado.
Productos disponibles
- MACOBOX: plataforma portátil para pruebas de seguridad de hardware e IoT. Integra flujos de trabajo para extraer firmware y analizar interfaces SPI, I2C, UART y JTAG, además de inspección de memoria y flash, análisis de firmware y binarios, escaneo asistido en la nube, triaje asistido por IA, recopilación de evidencias y generación de informes.
- Project Reboot: plataforma de formación para auditoría de hardware y práctica de investigación de seguridad. Está concebida como un objetivo de entrenamiento para desarrollar metodologías de evaluación en un entorno controlado.
- SkimmerGuard: detector portátil de skimmers para evaluar la seguridad de cajeros automáticos, terminales POS y otros lectores de tarjetas con banda magnética. Se inserta en la ranura del lector para comprobar si existe interferencia asociada a un skimmer.
Información para compradores en España
Los precios se muestran en EUR y el IVA se calcula durante el proceso de pago. Use estos equipos únicamente con autorización expresa del propietario del dispositivo o del entorno evaluado. Antes de realizar una auditoría, defina el alcance, documente el permiso y revise la normativa aplicable a equipos de radio, herramientas de acceso físico y controles de exportación.